Contra la obsolescencia

Compré un Disco SSD hace unos días y una memoria RAM de 1Gb DDR2, que ya es difícil de encontrar para hacerle una pequeña actualización a un viejo Compaq nx6310 que tiene ya casi la friolera de 20 años (la BIOS, posiblemente, es de antes del cambio de milenio) y con el disco y la RAM, que costaron tan solo 20 euros en total, remocé este portátil desde el que escribo y en el que he instalado un Debian 12.5 (lo más actual de linux) con todos los paquetes necesarios.
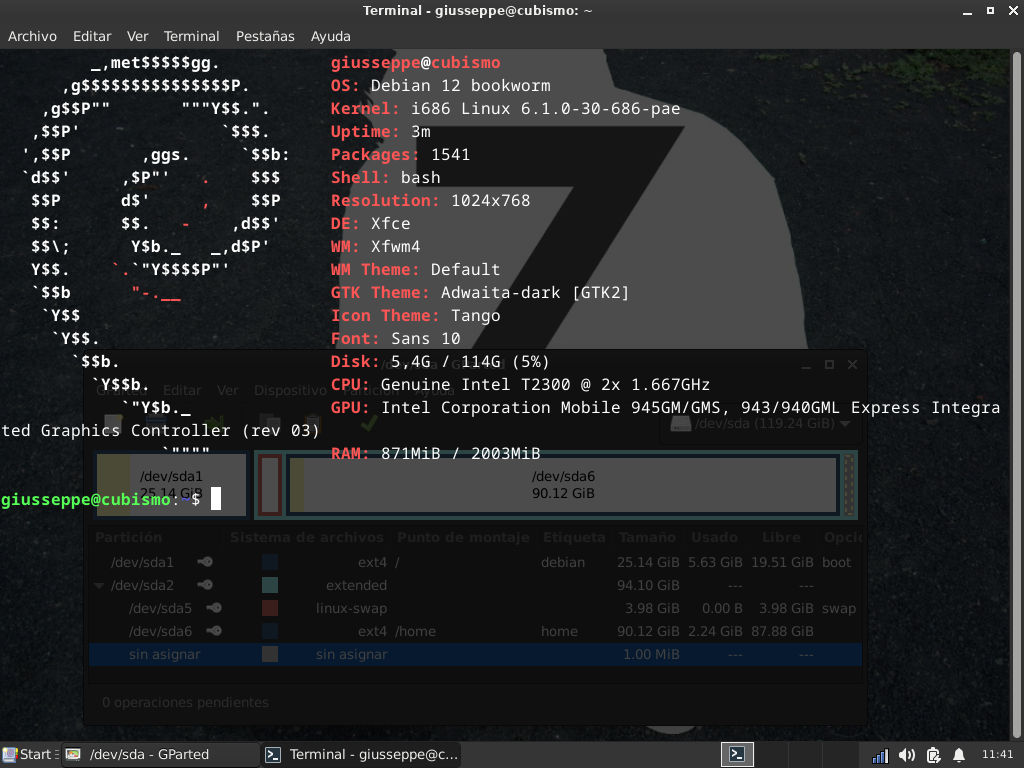
El disco duro interno, sustituido por este SSD de 128Gb (particionado como se puede ver en la imagen, en un /, 25Gb, 90Gb para /home y el resto -4G- para swap o intercambio, complementando esa memoria que, obviamente en los tiempos que corren de redes sociales y vídeos a cascaporro se queda muy corta), tenía tan solo 80Gb de capacidad y ahora estoy planteándome usarlo como pendrive con un pequeño adaptador o una carcasa para convertirlo en un baratito disco duro externo.

El problema es que todo lo que hay en el mercado es tan barato que resulta casi absurdo gastarse unos 25€ en recuperar este equipo, no siendo un resultado usable para la mayoría de las necesidades actuales, aunque suficiente para escribir una novela o para navegar por Internet sin exigencias de velocidad.

La pantalla, ya con unos limitados 1024×768, resulta pequeñita comparada con lo que suelo usar habitualmente, a pesar de sus 15 pulgadas de diagonal.

Apenas hace ruido, lo que resulta sorprendente, y arranca en menos tiempo que la mayoría de los PC que conozco, pero eso se le debe al estupendo trabajo que hace el equipo de Debian por optimizar su sistema operativo.

No obstante, hube de realizar varias veces la instalación para librarme de los escritorios que instala casi por defecto, como son el GNOME maldito que tanto me recuerda al despropósito de Ubuntu tras apostar por Unity, o el KDE plasma que carga el sistema con un innecesario abanico de cosas bonitas que, naturalmente, han de dejarse de lado en ordenadores reacondicionados de estas características.

Mi próximo problema es qué hacer con él. Este portátil desde el que estoy escribiendo esta entrada en el blog funciona estupendamente pero no lo suficientemente bien como para mi exigencia habitual.

Es una pena tener ordenadores de más, como tantas otras cosas que no necesitamos…

Por supuesto, lo que no haré es tirarlo. Así que los puntos limpios de la ciudad tienen poco que hacer conmigo.
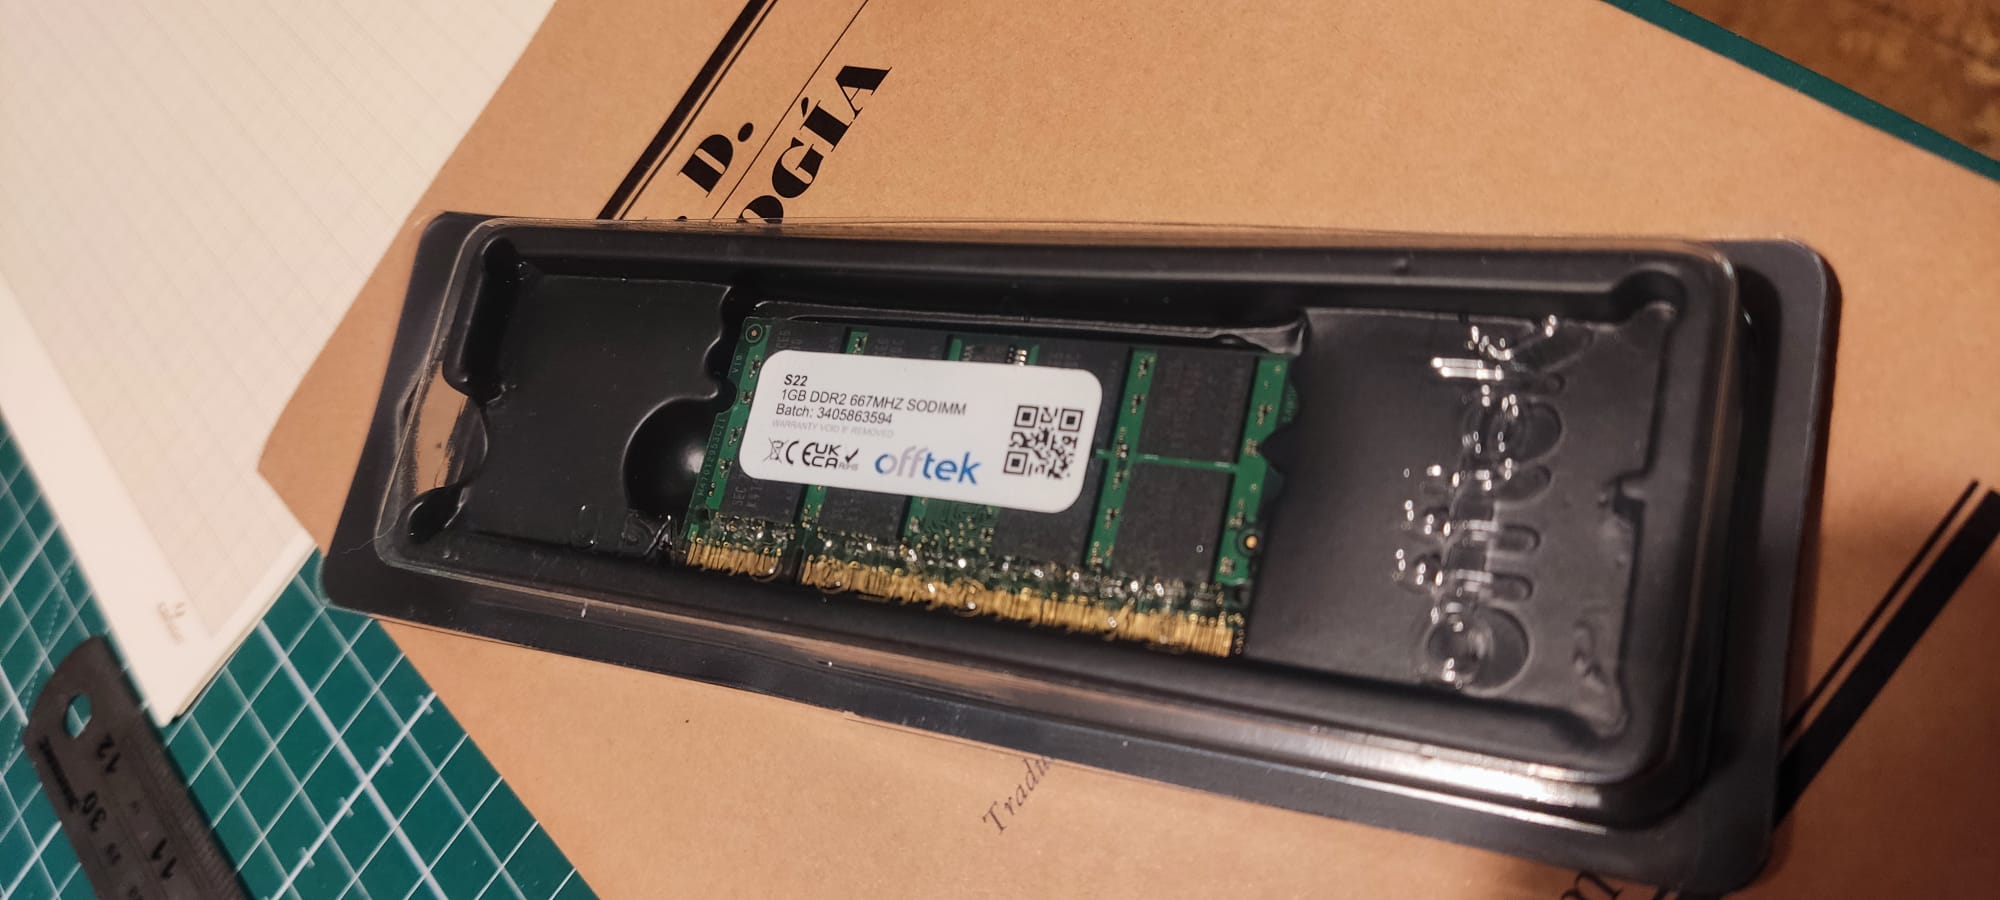
1Gb RAM recién adquirido

Cada vez soy más moderno.
Podría decir lleno de ironía.

Algún día de estos me hago analógico.

Como si no lo fuese.
Como si fuese digital
o alguna vez lo hubiese sido.

Como si necesitase más memoria que 1Gb de RAM
en un ordenador de hace más de 20 años.

Demostrar que la obsolescencia
no está tan programada
más allá que en nuestros hábitos de consumo
que quieren (impersonal al canto) implantarnos.

Ellos / Nosotros.

El viejo paradigma del enfrentamiento.

Quiero reflotar
un portátil que mi madre
daba por muerto.

Compré 2 piezas por un total de 20€
para reacondicionarlo
y ahora es capaz de ejecutar
(sin matar a nadie)
el mismo software
y casi
a la misma velocidad
que otro equipo
de hace tan sólo 10 años.

Este lifting
le ha dado un par de lustros
de juventud
fingida
por supuesto.

Pero quizá sea suficiente
con fingir
para alcanzar
algún falso nirvana.

Información de mi sistema nada más empezar el día

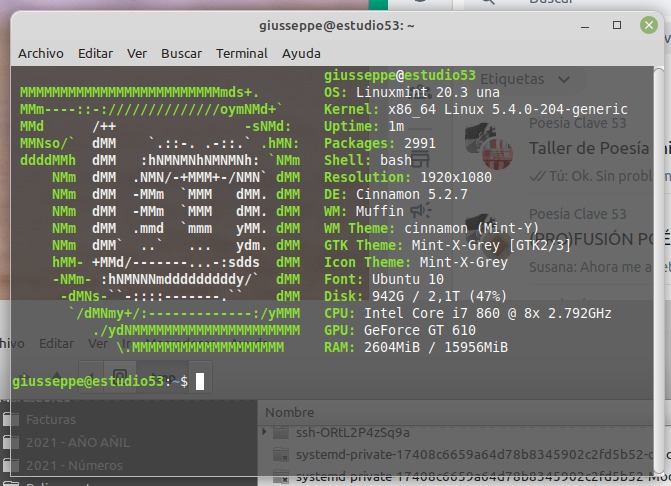
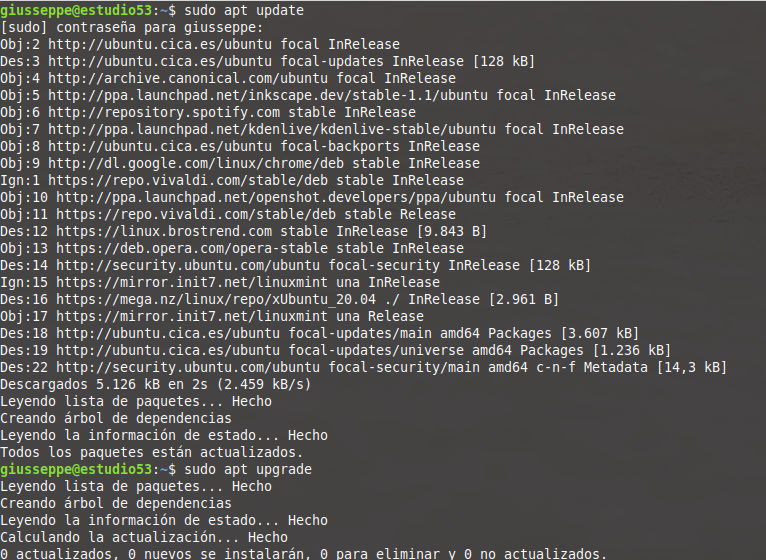
Comienzo la mañana abriendo una terminal en la que proceder a actualizar mi sistema operativo Linux Mint 20.3 una, para después sincronizar mis carpetas en el disco duro externo que hace de espejo (parcial y supervisado por mí) del interno.

Es una tontería a la que no dedico más de unos 5 minutos cada día, amén de no demorarme en visualizar, por mucho que me guste, la información que me desvela esta aplicación que tengo instalada para mostrarme datos relevantes que suelo olvidar, como la versión de gestor de ventanas que uso, la fuente que tengo por defecto en el sistema, o los «themes» que tengo configurando el aspecto de la interfaz gráfica de este PC en el que escribo.

Maldito htaccess

Toquitear este archivito clave en un servidor web es un infierno en vida.
A la mínima te cargas lo que no está escrito.

Es una pesadilla sobre la que he tenido que aprender algo para que estas webs que manejo desde hace décadas dejen de dar problemas en el «rating» de webs sospechosas.

Ahora tengo esta versión instalada que no tengo muy claro que sea la que tengo que tener, pero al menos es funcional (aunque todas las webs parecen ir más lentas), además de tener mejor fama (Rating A) según https://securityheaders.com/


<IfModule mod_rewrite.c>
RewriteEngine On
RewriteBase /
RewriteCond %{REQUEST_FILENAME} !-f
RewriteCond %{REQUEST_FILENAME} !-d
RewriteRule . /index.php [L]
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
</IfModule>

<IfModule mod_headers.c>
    # Tell the browser to attempt the HTTPS version first
    Header always set Strict-Transport-Security "max-age=63072000; includeSubDomains"

    ## Cabecera X-XSS-Protection para evitar ataques XSS en IE y Chrome
    Header set X-XSS-Protection "1; mode=block"

    ## Cabecera X-Frame-Options para mejorar la seguridad
    # X-Frame-Options
    Header set X-Frame-Options "SAMEORIGIN"

    ## Cabecera X-Content-Type-Options para evitar que se carguen hojas de estilo o scripts maliciosos
    # X-Content-Type-Options
    Header set X-Content-Type-Options "nosniff"

    # Control Cross-Domain Policies
    # Header set X-Permitted-Cross-Domain-Policies "master-only"

    ## Cabecera Content-Security-Policy
  	# Header set Content-Security-Policy "script-src 'self'"

    # Referrer-Policy
    Header set Referrer-Policy "same-origin"

    # Features-Policy
    # Header set Feature-Policy "geolocation 'self'; vibrate 'none'"
    # Permissions-Policy
    Header set Permissions-Policy "camera=(), microphone=(), geolocation=(), fullscreen=()"
</IfModule>

# Disable server signature
Header set ServerSignature "Off"
Header set ServerTokens "Prod"


Ahora ha dejado de funcionar todo lo relacionado con Piwigo, pero ya no sé si quiero arreglarlo o mandarlo a la mierda.

screenfetch

Uso con frecuencia la terminal de linux (iba a escribir unix, así de antiguo soy) y me apetecía tener esta tontería de comando en mi .bashrc

if [ -f /usr/bin/screenfetch ]; then screenfetch; fi

De modo que cuando abro una terminal me informa de algunas cositas interesantes de mi sistema operativo. La verdad es que me resulta muy cookie esta tontería que, entre otras cosas, ralentiza unos milisegundos mi operativa, pues tiene que ejecutarse y mostrar un montón de información que, después, procedo a eliminar con un comando «clear» para que no me dé la lata tanto texto.

El fondo semitransparente de la terminal, junto con una bonita fotografía (tomada por mí) que funge como fondo de escritorio hace que el aspecto de la ventana sea casi podría decirse que bonito.

Aprovechando una caja de zapatos y unas cajas de Iomega ZIP

Nadie recordará qué es eso de los Iomega ZIP de 100Mb de almacenamiento, que hubo un tiempo en el que era absolutamente revolucionario, pero que nunca llegó a merecer la pena, pues pronto fueron sustituidos por los mucho más compatibles y portables CD regrabables, luego los DVD+RW, después los PenDrive y ahora la nube… que es mucho más inquietante de lo que parece, pues está en manos de pocas empresas, en la mayoría de los casos.

Con un poema reciclado y una caja de zapatos de un rojo tan intenso que no quería desperdiciarla, realicé el Poema Rojo.

El poema rojo es una edición de 2 ejemplares del mismo poema escritos (impresión pegada) sobre cartón blanco y rojo de una caja de zapatos cortada en cuatro cuadrados de 9cm cada uno y encajados en cajas de PVC de unidades Iomega ZIP 10x10x0,8 cm.

Solo queda un broche final de imprimir un papel o cartulina rojo a modo de «portada» para redondear la «rojedad» de la edición y añadirla al productito por la cara en la que ahora se puede ver el poema impreso en negro sobre blanco.

Warning: Key is stored in legacy trusted.gpg keyring

Es cansado cuando aparece este texto tras unas actualizaciones en la línea de comandos de Linux, porque siempre toca ver qué es lo que ha pasado (es sólo un warning, pero yo suelo atenderlos y resolverlos porque en caso contrario me estresa cada vez que tengo que hacer una nueva actualización).

El domingo, actualizando la RaspBerry en la que guardo una copia de respaldo de mi blog, volví a encontrarme con este estúpido mensaje que bien podía haberse arreglado con algún «fixer» incluido en el sistema operativo, derivado de que es él quien ha decidido que una aplicación como apt-key se haya quedado obsoleta o deprecated.

Afortunadamente, encontré una muy buen página que ayudó muchísimo con este pequeño, pero molesto, problema tecnológico. Me resultó gracioso, eso sí, que tuviera un TLD (Top Level Domain) de .guru

Me guardo, con permiso de la web en cuestión y mi agradecimiento particular, los pasos a seguir, por si vuelvo a necesitarlos y esa página ha dejado de existir, cosa que pasa cada vez con más frecuencia.


Pasos de la solución

Fuente: https://pilas.guru/20240311/warning-key-is-stored-in-legacy-trusted-gpg-keyring/

1. Extraer la llave del archivo /etc/apt/trusted.gpg

$ sudo apt-key list
/etc/apt/trusted.gpg
--------------------
pub rsa4096 2017-02-22 [SCEA]
9DC8 5822 9FC7 DD38 854A E2D8 8D81 803C 0EBF CD88
uid [ unknown] Docker Release (CE deb)
sub rsa4096 2017-02-22 [S]

$ sudo apt-key export 0EBFCD88 | gpg --dearmor -o /tmp/docker.gpg

La llave se exporta en un temporal para evitar que el siguiente paso la borre del llavero.

2. Borrar la clave del antiguo llavero

$ sudo apt-key del 0EBFCD88
OK

3. Incluir la llave exportada en el actual sistema

$ sudo mv /tmp/docker.gpg /etc/apt/keyrings/

Indicar en el repositorio la clave a utilizar

$ sudo cat /etc/apt/sources.list.d/docker.list

deb [arch=arm64 signed-by=/etc/apt/keyrings/docker.gpg] http...

La indicación signed-by le permite al comando apt encontrar qué nombre se le puso al archivo de la llave que validará el repositorio de paquetes y a su vez, permite colocar los archivos en cualquier lugar (Debian ofrece la carpeta /etc/apt/keyrings/ para este fin)

Esto no es una broma